Urząd Ochrony Danych Osobowych rekomenduje zgłaszanie naruszeń ochrony danych osobowych za pośrednictwem systemu S46 Cyber Hub. Jest to rozwiązanie dla administratorów korzystającym z platformy w ramach Krajowego Systemu Cyberbezpieczeństwa (KSC). Co istotne, dzięki S46 możliwe jest zgłoszenie zarówno incydentu cyberbezpieczeństwa, jak i naruszenia RODO, z wykorzystaniem odrębnych formularzy. Kto może skorzystać z systemu S46 i jak wygląda procedura zgłoszenia?
Wyciek danych przez odpowiedzi systemu sztucznej inteligencji (AI) może prowadzić do nieuprawnionego ujawnienia danych osobowych, tajemnicy przedsiębiorstwa lub informacji poufnych. Jeżeli ujawnienie danych osobowych wynika z naruszenia bezpieczeństwa, może stanowić naruszenie ochrony danych osobowych w rozumieniu RODO i powodować obowiązek zgłoszenia incydentu Prezesowi UODO, a także odpowiedzialność administracyjną lub cywilną. Jakie zagrożenia wiążą się z korzystaniem z dużych modeli językowych (LLM), kto odpowiada za wyciek danych przez system AI i jakie obowiązki mają administrator oraz dostawca technologii? Wyjaśniamy, kiedy stosuje się przepisy RODO i AI Act, jakie mogą być konsekwencje prawne wycieku oraz jak ograniczyć ryzyko ujawnienia danych przez odpowiedzi generowane przez sztuczną inteligencję.
Brak szczegółowych przepisów dotyczących przejmowania dokumentacji medycznej przez okręgowe izby lekarskie może prowadzić do ograniczenia dostępu pacjentów do informacji o ich stanie zdrowia. Prezes UODO zwraca uwagę na niepewność prawną w zakresie postępowania z dokumentacją pozostawioną przez zmarłego lekarza oraz ryzyka związane z ochroną danych osobowych, w tym danych wrażliwych. W związku z tym PUODO wystąpił do Ministerstwa Zdrowia z propozycją zmian legislacyjnych.
W toku postępowania pracownik przekazał stronie nieaktualny, nieużywany już adres kontaktowy do IOD. Strona przesłała na wskazany adres wiadomość dotyczącą żądania usunięcia danych osobowych. Ponieważ nie otrzymała odpowiedzi, skontaktowała się telefonicznie, informując o zaistniałej sytuacji. Czy w takim przypadku doszło do naruszenia ochrony danych osobowych w rozumieniu art. 4 pkt 12 RODO? Czy zdarzenie należy zakwalifikować jako incydent związany z ochroną danych osobowych i odnotować w wewnętrznym rejestrze incydentów lub naruszeń? Jakie działania powinien podjąć administrator danych, aby prawidłowo ocenić i udokumentować to zdarzenie?
Udostępnienie wykonawcy sieci wodociągowej danych osobowych właścicieli nieruchomości w ramach zamówienia publicznego rodzi istotne wątpliwości na gruncie RODO. Dokumentacja przekazywana przez przedsiębiorstwo wodociągowe może zawierać m.in. imiona i nazwiska właścicieli, adresy nieruchomości oraz numery ksiąg wieczystych, wskazane w oświadczeniach dotyczących lokalizacji przyłączy wodociągowych. Kluczowe jest ustalenie, czy wykonawca robót budowlanych przetwarza te dane w imieniu przedsiębiorstwa wodociągowego, co wymaga zawarcia umowy powierzenia przetwarzania danych osobowych, czy też działa jako odrębny administrator danych.
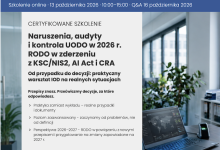
Jak skutecznie reagować na naruszenia ochrony danych, przeprowadzać audyty RODO i przygotować organizację do kontroli Prezesa UODO? To jedne z najważniejszych wyzwań w codziennej pracy Inspektora Ochrony Danych. Szkolenie online „Naruszenia, audyty i kontrola UODO w 2026 r. RODO w zderzeniu z KSC/NIS2, AI Act i CRA. Od przypadku do decyzji: praktyczny warsztat IOD na realnych sytuacjach , które odbędzie się 13 października 2026 r., pozwoli uczestnikom rozwinąć praktyczne kompetencje w zakresie dokumentowania zgodności z RODO, zarządzania incydentami i oceny ryzyka. Program obejmuje analizę konkretnych przypadków, praktyczne wskazówki eksperta oraz gotowe narzędzia wspierające pracę IOD.
Wyciek danych z Fakturowni może oznaczać obowiązki nie tylko dla dostawcy systemu, ale również dla przedsiębiorców korzystających z usługi. Jeżeli w systemie znajdowały się dane osobowe kontrahentów, pracowników lub innych osób fizycznych, użytkownik Fakturowni powinien ustalić swoją rolę na gruncie RODO, ocenić ryzyko naruszenia oraz sprawdzić, czy musi zgłosić incydent Prezesowi UODO w ciągu 72 godzin i zawiadomić osoby, których dane dotyczą. Samo zgłoszenie wycieku przez Fakturownię nie zastępuje indywidualnej oceny obowiązków administratora danych.
Biblioteka organizująca konkursy, ferie, spotkania i inne wydarzenia przetwarza dane osobowe ich uczestników, a często również ich wizerunek. Powstaje więc pytanie, czy właściwą podstawą prawną jest przede wszystkim zgoda z art. 6 ust. 1 lit. a RODO, czy też w określonych sytuacjach można zastosować inne przesłanki, takie jak wykonanie umowy, obowiązek prawny, realizacja zadania w interesie publicznym lub prawnie uzasadniony interes administratora.
Dane medyczne nawet 5 mln Polaków mogły zostać objęte wyciekiem po cyberataku na oprogramowanie Medyc firmy Qbusoft. Sprawą zajmuje się Centralne Biuro Zwalczania Cyberprzestępczości, a Prezes UODO zapowiedział kontrolę spółki i stosowanych przez nią zabezpieczeń danych.
Prezes UODO zapowiedział dodatkowe, zintensyfikowane kontrole podmiotów sektora ochrony zdrowia do końca 2026 r. To reakcja m.in. na cyberatak i wyciek danych związany z systemem MyDr oraz inne naruszenia dotyczące danych medycznych. Kontrolerzy mają weryfikować przede wszystkim, czy placówki właściwie zabezpieczają dane pacjentów, stosują odpowiednie środki techniczne i organizacyjne oraz prawidłowo przeprowadzają analizę ryzyka. Sprawdź, czego może zażądać UODO i jakie obszary warto zweryfikować przed kontrolą.
Czy spółdzielnia mieszkaniowa musi usunąć dane osobowe byłego członka na jego żądanie? Nie zawsze. Zgodnie z art. 17 RODO prawo do bycia zapomnianym nie jest bezwzględne. Spółdzielnia może odmówić usunięcia danych, jeżeli ich dalsze przechowywanie jest niezbędne do realizacji obowiązków prawnych lub dochodzenia i obrony roszczeń. Sprawdź, jak długo należy przechowywać dokumentację członkowską, finansową i dotyczącą lokali, kiedy możliwa jest anonimizacja danych oraz jak prawidłowo odpowiedzieć na wniosek o ich usunięcie. Wyjaśniamy również zasady prowadzenia rejestru żądań i postępowania z danymi znajdującymi się w kopiach zapasowych.
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl