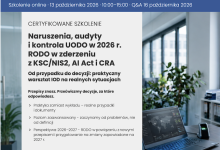
Jak skutecznie reagować na naruszenia ochrony danych, przeprowadzać audyty RODO i przygotować organizację do kontroli Prezesa UODO? To jedne z najważniejszych wyzwań w codziennej pracy Inspektora Ochrony Danych. Szkolenie online „Naruszenia, audyty i kontrola UODO w 2026 r. RODO w zderzeniu z KSC/NIS2, AI Act i CRA. Od przypadku do decyzji: praktyczny warsztat IOD na realnych sytuacjach , które odbędzie się 13 października 2026 r., pozwoli uczestnikom rozwinąć praktyczne kompetencje w zakresie dokumentowania zgodności z RODO, zarządzania incydentami i oceny ryzyka. Program obejmuje analizę konkretnych przypadków, praktyczne wskazówki eksperta oraz gotowe narzędzia wspierające pracę IOD.

Praca Inspektora Ochrony Danych coraz częściej wymaga podejmowania szybkich i dobrze udokumentowanych decyzji w sytuacjach, których nie da się rozwiązać wyłącznie na podstawie przepisów. Naruszenia ochrony danych, audyty, analiza ryzyka, współpraca z kierownictwem czy przygotowanie organizacji do kontroli Prezesa UODO to tylko część codziennych wyzwań IOD. Certyfikowane szkolenie „Praktyka Inspektora Ochrony Danych dla zaawansowanych” zostało przygotowane z myślą o osobach, które znają podstawy RODO i chcą rozwijać praktyczne umiejętności potrzebne w codziennej pracy. Zarejestruj się już teraz!
Poczta e-mail pozostaje jednym z najczęstszych źródeł naruszeń ochrony danych osobowych. Błędny adresat, załącznik wysłany nie do tej osoby czy brak odpowiednich zabezpieczeń mogą prowadzić do poważnych konsekwencji dla organizacji. Podczas webinaru omówimy zasady bezpiecznego korzystania z maila, dobre praktyki organizacyjne oraz działania, które pomagają ograniczyć ryzyko incydentów. Szkolenie jest skierowane do IOD, ADO oraz osób odpowiedzialnych za bezpieczeństwo informacji i zgodność z RODO.
Zasada minimalizacji danych to jeden z fundamentów RODO, ale w praktyce często rodzi pytania: jakie dane można zbierać, jak długo je przechowywać i kiedy ich zakres jest zbyt szeroki? W trakcie webinaru wyjaśnimy, jak prawidłowo stosować zasadę minimalizacji danych osobowych w procesach organizacji oraz jak unikać najczęstszych błędów. To praktyczne szkolenie dla IOD, ADO i wszystkich osób, które projektują formularze, procedury oraz procesy przetwarzania danych.
Czy organizacja zwolniona z pełnego stosowania dyrektywy NIS2 może uznać, że temat cyberbezpieczeństwa jej nie dotyczy? Niekoniecznie. Wyjaśnimy, co w praktyce oznaczają zwolnienia przewidziane w ustawie o KSC, jakie obowiązki nadal pozostają po stronie podmiotów z załącznika nr 4 oraz jakie minimum działań warto wdrożyć, aby ograniczyć ryzyko odpowiedzialności, incydentów i strat. Pokażemy także, jak wymogi NIS2 łączą się z RODO oraz jak podejść do zgodności w modelu „minimum, które działa” — bez nadmiernych kosztów i zbędnej biurokracji.
Jak przechowywać dane osobowe, aby ograniczyć ryzyko naruszeń, utraty poufności i nieuprawnionego dostępu? Podczas webinaru omówimy najważniejsze zasady bezpiecznego przechowywania danych w organizacji – zarówno w dokumentacji papierowej, jak i w systemach elektronicznych. Spotkanie będzie szczególnie przydatne dla inspektorów ochrony danych, administratorów danych oraz osób odpowiedzialnych za wdrażanie procedur RODO w codziennej pracy.
Czy podmioty z załącznika nr 4 ustawy KSC mogą bezpiecznie uznać, że NIS2 ich nie dotyczy? Podczas krótkiego, praktycznego webinaru wyjaśnimy, dlaczego takie założenie może być ryzykowne, co naprawdę oznacza zwolnienie, jakie minimalne wymagania bezpieczeństwa trzeba spełnić oraz jak połączyć obowiązki wynikające z NIS2 i RODO w przypadku incydentów.
Czy Twoja organizacja zakłada, że zwolnienie z NIS2 oznacza brak obowiązków? To jeden z najczęstszych i najbardziej ryzykownych błędów interpretacyjnych. Nawet podmioty objęte wyłączeniami – w szczególności wskazane w załączniku nr 4 ustawy o KSC – muszą wdrożyć minimalne środki bezpieczeństwa, reagować na incydenty i uwzględniać powiązania z RODO. Sprawdź, co naprawdę wynika z przepisów i jak podejść do zgodności w sposób praktyczny. Zapisz się na webinar 19.06.2026 o godz. 10.00
Przedsiębiorstwa wodociągowe stają dziś przed rosnącymi wymaganiami regulacyjnymi i realnymi zagrożeniami dla ciągłości dostaw wody. Szkolenie „ Cyberbezpieczeństwo w wodociągach – ochrona infrastruktury krytycznej ” pokazuje, jak połączyć wymagania NIS2, RODO i KSC z praktyką zarządzania ryzykiem, incydentami i ochroną obiektów.
Placówki medyczne znajdują się w obszarze szczególnego zainteresowania Prezesa Urzędu Ochrony Danych Osobowych już od 2025 r. Trudno się temu dziwić. Dokumentacja medyczna, wyniki badań, rozpoznania, informacje o przyjmowanych lekach czy odbytych wizytach należą do danych, których ujawnienie może szczególnie dotkliwie ingerować w prywatność pacjenta.
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl