Placówki medyczne znajdują się w obszarze szczególnego zainteresowania Prezesa Urzędu Ochrony Danych Osobowych już od 2025 r. Trudno się temu dziwić. Dokumentacja medyczna, wyniki badań, rozpoznania, informacje o przyjmowanych lekach czy odbytych wizytach należą do danych, których ujawnienie może szczególnie dotkliwie ingerować w prywatność pacjenta.

Dokumentacja RODO w firmie powinna odzwierciedlać rzeczywiste procesy przetwarzania danych osobowych oraz umożliwiać administratorowi wykazanie zgodności z rozporządzeniem 2016/679. Nie istnieje jeden uniwersalny „pakiet dokumentów RODO”, ponieważ ich zakres zależy od skali działalności, celów przetwarzania, kategorii danych, odbiorców oraz poziomu ryzyka. Proces wdrożenia należy rozpocząć od inwentaryzacji procesów przetwarzania danych i oceny ryzyka, a następnie ustanowić zasady cyklicznego przeglądu oraz aktualizacji dokumentacji po każdej istotnej zmianie organizacyjnej, technologicznej lub prawnej.
Pytanie: Czy w audycie wewnętrznym "Ocena procesu naboru pracowników" z przeprowadzenia naborów na kierownicze stanowiska urzędnicze i kandydata na stanowisko Komendanta SM mogą być podane imię i nazwisko osób biorących udział w rekrutacji (art. 2 ust. 1 ustawy z 6 września 2001 r. o dostępie do informacji publicznej)? Czy podpisy własnoręczne, parafy znajdujących się w dokumentach udostępnianych w trybie dostępu do informacji publicznej?
Pytanie: Czy umowę gminy dotyczącą zwrotu kosztów przewozu ucznia trzeba ujawnić w Centralnym Rejestrze Umów? Czy można wskazać dane rodzica i dziecka, jeżeli z treści umowy wynika informacja o niepełnosprawności ucznia? Jak opisać przedmiot umowy, aby z jednej strony spełnić obowiązek jawności, a z drugiej nie naruszyć prywatności dziecka i jego rodziny? Jakie informacje można zamieścić w rejestrze, a które powinny zostać zanonimizowane?
Pytanie: Jesteśmy podmiotem publicznym. Umowy dotyczące usług takich jak BHP czy sprzątanie są zawierane w naszym imieniu przez jednostkę nadrzędną. To ona podpisuje również umowy powierzenia przetwarzania danych osobowych, a my nie mamy bezpośredniego dostępu do tych dokumentów ani danych. W związku z tym proszę o informację, czy w naszej sytuacji jesteśmy zobowiązani do prowadzenia rejestru kategorii czynności przetwarzania. Dodatkowo proszę o wyjaśnienie, czy powinniśmy prowadzić rejestr czynności serwisowych, jeżeli obsługę informatyczną zapewnia nam nasz własny informatyk.
Pytanie: Czy przygotowując wykaz aktywów należy wpisać rekrutację pracowników? Co dokładnie należy wskazać: nieuprawnione ujawnienie danych, możliwość dostępu do danych zawartych w dokumentacji pracowniczej, pomieszczenie kadry, pracownicy kadr? Czy wydając upoważnienie pracownikowi do przetwarzania danych, należy sztywno trzymać się wykazu aktywów i wpisywać tylko te, które są zawarte w dokumentacji, czy można dodać coś dodatkowego?
W razie stwierdzenia wysokiego ryzyka naruszenia praw lub wolności osób fizycznych administrator danych osobowych musi przeprowadzić ocenę skutków dla ochrony danych (DPIA). W zależności od wyników oceny konieczne może okazać się zainicjowanie konsultacji z Prezesem Urzędu Ochrony Danych Osobowych. Sprawdź, w jakich przypadkach i jak przeprowadzić uprzednie konsultacje z Prezesem UODO.
Ogólna analiza ryzyka oraz Ocena skutków dla ochrony danych (DPIA) to podstawowe obowiązki wynikających z RODO. Ogólna analiza ryzyka musi być przeprowadza przez każdego. Z kolei DPIA to szczególny rodzaj analizy ryzyka dokonywany w określonych okolicznościach. Zarówno ogólną analizę ryzyka jak i DPIA musi przeprowadzić nie tylko administrator danych osobowych, ale także procesor.
Administrator może zapewnić pracownikom możliwość korzystania z ChatGPT na komputerach służbowych. Czy należy w związku z tym uwzględnić obowiązki wynikające z zasady privacy by design. Jakie obowiązki związane z wdrożeniem ChatGPT na komputerach służbowych musi wykonać administrator danych osobowych?
Wdrożenie procedury zgłoszeń wewnętrznych w ramach ochrony sygnalistów może wiązać się z koniecznością przeprowadzenia oceny skutków dla ochrony danych (DPIA). Na ocenę konieczności przeprowadzenia DPIA administrator danych osobowych powinien zwrócić szczególną uwagę, uwzględniając treść wykazu opublikowanego przez Prezesa Urzędu Ochrony Danych Osobowych.
Do 3 kwietnia 2027 r. podmioty kluczowe i ważne, które spełniały kryteria ustawy o krajowym systemie cyberbezpieczeństwa (KSC) już 3 kwietnia 2026 r., powinny co do zasady wdrożyć obowiązki wynikające z nowych przepisów związanych z dyrektywą NIS2. Obejmują one m.in. system zarządzania bezpieczeństwem informacji (SZBI), zarządzanie ryzykiem cyberbezpieczeństwa, bezpieczeństwo łańcucha dostaw, zgłaszanie incydentów oraz szkolenia kierownictwa. Jakie działania należy podjąć, jakie terminy obowiązują podmioty kluczowe i ważne oraz jakie sankcje grożą za naruszenie przepisów KSC? Sprawdź harmonogram, zasady audytu i listę kontrolną obowiązków. Pamiętaj, że termin 3 kwietnia 2027 r. nie dotyczy automatycznie wszystkich podmiotów – zależy od daty spełnienia ustawowych przesłanek lub właściwej decyzji.
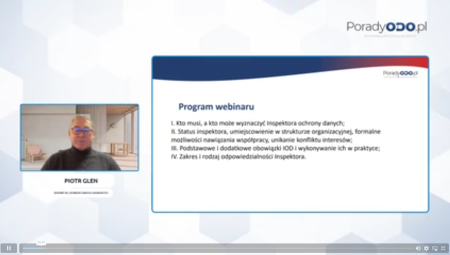
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl