Celem niniejszej analizy jest identyfikacja i ocena ryzyka związanego z przetwarzaniem danych osobowych w systemach informatycznych, ze szczególnym uwzględnieniem potencjalnych następstw dla praw i wolności osób fizycznych. Dokument stanowi narzędzie wspierające administratora danych w zapewnieniu zgodności z zasadą rozliczalności oraz w doborze odpowiednich środków technicznych i organizacyjnych, adekwatnych do poziomu zidentyfikowanego ryzyka.
Macierz ryzyka w obszarze ochrony danych osobowych stanowi narzędzie pozwalające na systematyczną identyfikację zagrożeń, ocenę prawdopodobieństwa ich wystąpienia oraz skutków dla praw i wolności osób, których dane dotyczą, a także przypisanie adekwatnych środków technicznych i organizacyjnych. Dokument ten wspiera realizację zasady rozliczalności oraz pomaga wykazać, że administrator danych stosuje podejście oparte na ryzyku przy planowaniu i weryfikowaniu zabezpieczeń.
W związku z ochroną sygnalistów szkoła musi prowadzić rejestr zgłoszeń wewnętrznych. Wpisów w rejestrze należy dokonywać już od momentu zgłoszenia danego naruszenia. Prezentujemy wzór rejestru oparty na projekcie przepisów krajowych dotyczących ochrony sygnalistów.
Co do zasady organizacje zatrudniające minimum 50 osób mają obowiązek przyjęcia procedury dokonywania zgłoszeń naruszenia prawa (procedury zgłoszeń wewnętrznych). Pobierz wzór takiej procedury.
Jeżeli stosujemy monitoring wizyjny, możemy się liczyć z tym, że dany podmiot (np. organy ścigania, osoba prywatna) wystąpi do nas o udostępnienie konkretnych nagrań. W tym celu, aby przestrzegać zasady rozliczalności zawartej w RODO, warto posiadać procedurę ich udostępniania.
RODO wymaga, aby dane osobowe zbierać jedynie w konkretnych, wyraźnych i prawnie uzasadnionych celach. Ponadto, dane osobowe muszą być adekwatne, stosowne oraz ograniczone do tego, co niezbędne do celów, w których je przetwarzamy. Z zasad tych wynika zatem konieczność usunięcia tzw. niechcianych danych osobowych.
Dobrą praktyką jest opracowanie – przed rozpoczęciem audytu KRI – listy kontrolnej, która pozwoli na zweryfikowanie wszystkich wymogów interoperacyjności i bezpieczeństwa danych. Skorzystać z listy kontrolnej, która pozwoli na sprawdzenie najważniejszych aspektów bezpieczeństwa informacji w organizacji.
Z artykułu 32 ust. 1 pkt d RODO wynika obowiązek regularnego testowania, mierzenia i oceniania skuteczności środków technicznych i organizacyjnych mających zapewnić bezpieczeństwo przetwarzania. Tego obowiązku nie wykonamy bez cyklicznego sprawdzania aktualności naszej dokumentacji dotyczącej danych osobowych. Jak zatem zapanować nad wszelkimi aktualizacjami?
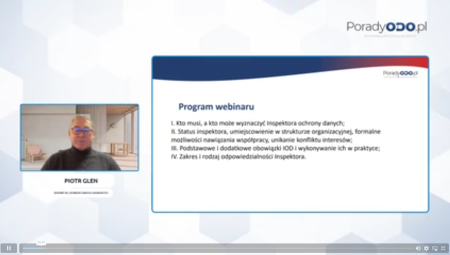
Przepisy jedynie ogólnie stanowią, że inspektora ochrony danych (IOD) należy wyznaczyć na podstawie kwalifikacji zawodowych, a w szczególności wiedzy fachowej na temat prawa i praktyk w dziedzinie ochrony danych oraz umiejętności wypełnienia zadań opisanych w art. 39 ogólnego rozporządzenia o ochronie danych (RODO). Jak w takim przypadku zweryfikować, czy dany kandydat na IOD lub osoba już na tym stanowisku zatrudniona rzeczywiście zapewnia prawidłowe wykonywanie zadań w zakresie ochrony danych? Z pomocą przyjdzie tu poniższa lista.
Do 3 kwietnia 2027 r. podmioty kluczowe i ważne, które spełniały kryteria ustawy o krajowym systemie cyberbezpieczeństwa (KSC) już 3 kwietnia 2026 r., powinny co do zasady wdrożyć obowiązki wynikające z nowych przepisów związanych z dyrektywą NIS2. Obejmują one m.in. system zarządzania bezpieczeństwem informacji (SZBI), zarządzanie ryzykiem cyberbezpieczeństwa, bezpieczeństwo łańcucha dostaw, zgłaszanie incydentów oraz szkolenia kierownictwa. Jakie działania należy podjąć, jakie terminy obowiązują podmioty kluczowe i ważne oraz jakie sankcje grożą za naruszenie przepisów KSC? Sprawdź harmonogram, zasady audytu i listę kontrolną obowiązków. Pamiętaj, że termin 3 kwietnia 2027 r. nie dotyczy automatycznie wszystkich podmiotów – zależy od daty spełnienia ustawowych przesłanek lub właściwej decyzji.
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl