Prezes UODO zapowiedział dodatkowe, zintensyfikowane kontrole podmiotów sektora ochrony zdrowia do końca 2026 r. To reakcja m.in. na cyberatak i wyciek danych związany z systemem MyDr oraz inne naruszenia dotyczące danych medycznych. Kontrolerzy mają weryfikować przede wszystkim, czy placówki właściwie zabezpieczają dane pacjentów, stosują odpowiednie środki techniczne i organizacyjne oraz prawidłowo przeprowadzają analizę ryzyka. Sprawdź, czego może zażądać UODO i jakie obszary warto zweryfikować przed kontrolą.
Po ujawnieniu informacji na temat wycieku danych z firmy MyDr, Prezes Urzędu Ochrony Danych Osobowych niezwłocznie podjął decyzję o przeprowadzeniu kontroli w tej firmie. Jej przedmiotem są zastosowane środki techniczne i organizacyjne oraz analiza ryzyka przeprowadzona przez spółkę. UODO jednocześnie wciąż przyjmuje od administratorów zgłoszenia naruszenia ochrony danych.
Chcesz dowiedzieć się więcej na temat analizy ryzka oraz naruszeń, weź udział w szkoleniu:
Naruszenia, audyty i kontrola UODO w 2026 r.
RODO w zderzeniu z KSC/NIS2, AI Act i CRA
Od przypadku do decyzji: praktyczny warsztat IOD na realnych sytuacjach
Dotychczas kontrole sektorowe w ochronie zdrowia w 2025 roku obejmowały przede wszystkim bezpieczeństwo danych osobowych, a w roku obecnym – w szczególności stosowanego monitoringu wizyjnego. Natomiast zarówno wspomniany cyberatak, jak również szereg innych przypadków naruszeń, były przyczyną podjęcia przez PUODO decyzji o przeprowadzeniu kontroli na szerszą skalę w zakresie przetwarzania danych dotyczących zdrowia. Mają one nastąpić jeszcze w 2026 roku. Kontrole mają na celu sprawdzenie, w jaki sposób placówki ochrony zdrowia zabezpieczają dane osób korzystających z ich usług.
Co UODO będzie sprawdzał podczas kontroli podmiotów leczniczych?
Przeczytaj również:
Jednym z aspektów, jakie UODO weźmie pod lupę, będzie analiza ryzyka. Celem analizy ryzyka jest dobór i wdrożenie odpowiednich środków technicznych i organizacyjnych, które zapewnią poziom bezpieczeństwa adekwatny do ryzyka związanego z przypadkowym lub bezprawnym zniszczeniem, utratą, zmianą, nieuprawnionym ujawnieniem albo dostępem do chronionych informacji.Ma to szczególne znaczenie w przypadku przetwarzania danych wrażliwych pacjentów.
Przeczytaj również:
Sprawdź, jak dokonać analizy ryzyka w placówce ochrony zdrowia
Czy placówka odpowiada za wyciek danych u dostawcy systemu medycznego?
W związku z tym konieczne było dokonanie zmian w planie kontroli sektorowych na rok 2026. Zaplanowane na ten rok kontrole sektorowe internetowych platform dostaw (przetwarzanie danych osobowych w związku ze świadczeniem usług pośrednictwa w sprzedaży towarów i usług za pomocą aplikacji internetowych) zostały przesunięte na I i II kwartał 2027 roku.
Źródło: UODO
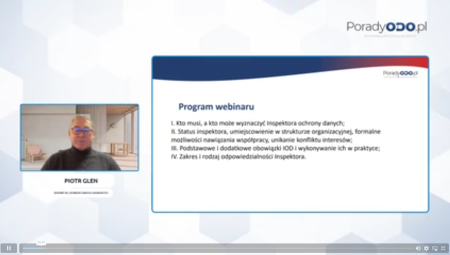
Zapraszamy na webinar prowadzony w konwencji warsztatowej z wykorzystaniem praktycznych przykładów, pytań i odpowiedzi. Dedykowany jest zarówno do osób początkujących, rozpoczynających lub pełniących funkcję IOD od niedawna, jak również do osób pragnących ugruntować posiadaną wiedzę w zakresie odpowiedniego nadzoru przestrzegania zasad i przepisów z zakresu ochrony danych osobowych w organizacji.

© Portal Poradyodo.pl