Naczelny Sąd Administracyjny potwierdził, że art. 105a ust. 2 i 3 Prawa bankowego ma zastosowanie również do osób fizycznych prowadzących działalność gospodarczą. Wyrok z 2 września 2026 r. (III OSK 252/24) rozstrzyga istotną dla IOD i administratorów danych kwestię dotyczącą zasad przetwarzania danych osobowych przedsiębiorców przez banki i instytucje finansowe po wygaśnięciu zobowiązania.
Od 11 września 2026 r. stosowany jest art. 14 rozporządzenia Parlamentu Europejskiego i Rady (UE) 2024/2847, czyli aktu o cyberodporności (Cyber Resilience Act, CRA). Przepis dotyczy produktów z elementami cyfrowymi, takich jak aplikacje mobilne, urządzenia internetu rzeczy czy systemy IT instalowane na lokalnej infrastrukturze. Nakłada na producentów m.in. obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów bezpieczeństwa. Jak wskazuje Prezes UODO Mirosław Wróblewski, nowe regulacje mogą wzmocnić bezpieczeństwo systemów oraz ochronę danych, w tym danych osobowych.
Od 2 sierpnia 2026 r. zaczęły obowiązywać kolejne przepisy rozporządzenia Parlamentu Europejskiego i Rady (UE) 2024/1689, powszechnie określanego jako AI Act. Wśród nich znalazły się regulacje dotyczące transparentności określonych systemów sztucznej inteligencji. Nie oznacza to jednak, że ustawodawca nałożył powszechny obowiązek oznaczania każdej grafiki stworzonej przez AI, każdego tekstu przygotowanego przy pomocy ChatGPT czy każdej prezentacji wygenerowanej z wykorzystaniem narzędzi opartych na sztucznej inteligencji.
Jeszcze niedawno technologia deepfake była postrzegana przede wszystkim jako ciekawostka technologiczna i efekt dynamicznego rozwoju narzędzi opartych na sztucznej inteligencji. Dziś sytuacja wygląda zupełnie inaczej. Generatywna AI umożliwia stworzenie w ciągu kilku minut realistycznego nagrania wideo lub głosu, które dla przeciętnego odbiorcy może być niemal niemożliwe do odróżnienia od autentycznego materiału. Fałszywe wypowiedzi polityków, celebrytów, przedsiębiorców czy influencerów coraz częściej pojawiają się w mediach społecznościowych, a stale rosnąca dostępność narzędzi AI sprawia, że tworzenie tego rodzaju treści nie wymaga już specjalistycznej wiedzy ani zaawansowanego zaplecza technicznego.
Powierzenie danych dostawcy IT, operatorowi SaaS czy dostawcy chmury nie oznacza automatycznego przeniesienia odpowiedzialności za ich bezpieczeństwo. Cyberatak na zewnętrzny system może więc rodzić obowiązki nie tylko po stronie dostawcy technologii, ale również administratora danych. Wyjaśniamy, co w takich sytuacjach wynika z RODO, na co zwrócić uwagę w umowie z dostawcą IT i dlaczego outsourcing technologii nie oznacza outsourcingu całego ryzyka prawnego.
Osoba, która zakończyła leczenie onkologiczne, może jeszcze przez wiele lat odczuwać jego skutki przy ubieganiu się o kredyt lub ubezpieczenie. Prezes UODO zwrócił uwagę, że dane dotyczące przebytej choroby nowotworowej mogą być wykorzystywane w sektorze finansowym praktycznie bez ograniczeń czasowych. Ministerstwo Finansów i Gospodarki potwierdziło problem. Trwają już prace nad przepisami, które mają wprowadzić prawo do bycia zapomnianym dla pacjentów onkologicznych.
Inteligentne okulary rejestrują obraz i dźwięk niemal niezauważalnie, a zebrane informacje mogą analizować przy wykorzystaniu sztucznej inteligencji. To bardzo wygodne rozwiązanie technologiczne. W pewnych okolicznościach może jednak prowadzić do poważnych naruszeń prywatności. UODO przypomina, że nagrywanie innych osób może oznaczać przetwarzanie danych osobowych, za które odpowiada użytkownik urządzenia. Sprawdź, jakie ryzyka wiążą się z używaniem inteligentnych okularów i jak korzystać z nich z poszanowaniem zasad ochrony danych.
Jedna z największych polskich firm zajmujących się elektroniczną dokumentacją medyczną wydała oświadczenie po ujawnieniu poważnego incydentu związanego z bezpieczeństwem danych. Skala wycieku może dotyczyć 19 mln pacjentów w całym kraju.

Praca Inspektora Ochrony Danych coraz częściej wymaga podejmowania szybkich i dobrze udokumentowanych decyzji w sytuacjach, których nie da się rozwiązać wyłącznie na podstawie przepisów. Naruszenia ochrony danych, audyty, analiza ryzyka, współpraca z kierownictwem czy przygotowanie organizacji do kontroli Prezesa UODO to tylko część codziennych wyzwań IOD. Certyfikowane szkolenie „Praktyka Inspektora Ochrony Danych dla zaawansowanych” zostało przygotowane z myślą o osobach, które znają podstawy RODO i chcą rozwijać praktyczne umiejętności potrzebne w codziennej pracy. Zarejestruj się już teraz!
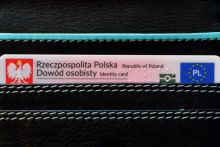
Zastrzeżenie numeru PESEL przed wyjazdem na urlop może ograniczyć ryzyko wykorzystania danych do wyłudzenia kredytu lub pożyczki. Ministerstwo Cyfryzacji przypomina, że usługę można uruchomić bezpłatnie m.in. w aplikacji mObywatel, a zastrzeżenie i jego cofnięcie następują natychmiast.
Czy spółdzielnia mieszkaniowa musi usunąć dane osobowe byłego członka na jego żądanie? Nie zawsze. Zgodnie z art. 17 RODO prawo do bycia zapomnianym nie jest bezwzględne. Spółdzielnia może odmówić usunięcia danych, jeżeli ich dalsze przechowywanie jest niezbędne do realizacji obowiązków prawnych lub dochodzenia i obrony roszczeń. Sprawdź, jak długo należy przechowywać dokumentację członkowską, finansową i dotyczącą lokali, kiedy możliwa jest anonimizacja danych oraz jak prawidłowo odpowiedzieć na wniosek o ich usunięcie. Wyjaśniamy również zasady prowadzenia rejestru żądań i postępowania z danymi znajdującymi się w kopiach zapasowych.
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl