rodo

AI w rekrutacji – obowiązki z AI Act i RODO

AI w rekrutacji i HR – jakie obowiązki nakładają na pracodawcę AI Act i RODO?

Wykorzystanie sztucznej inteligencji (AI) w rekrutacji i zarządzaniu pracownikami wiąże się z obowiązkami wynikającymi z AI Act, RODO i Kodeksu pracy. Systemy AI służące do oceny kandydatów, selekcji CV czy monitorowania pracowników mogą zostać zakwalifikowane jako systemy wysokiego ryzyka. Choć stosowanie części obowiązków wynikających z AI Act przesunięto na 2 grudnia 2027 r., pracodawcy już dziś muszą przestrzegać przepisów dotyczących ochrony danych osobowych, zautomatyzowanego podejmowania decyzji, przejrzystości i zakazu dyskryminacji. Jakie wymagania powinien uwzględnić inspektor ochrony danych (IOD) podczas oceny narzędzi AI wykorzystywanych w HR i rekrutacji? Które obowiązki już obowiązują, a na jakie trzeba przygotować organizację?

RODO a ewidencja obiektów noclegowych w gminie – dane osobowe

Jak samorządy chronią dane osobowe właścicieli obiektów niebędących obiektami hotelarskimi?

Usługi hotelarskie mogą być świadczone zarówno w obiektach hotelarskich, jak i w innych obiektach, takich jak gospodarstwa agroturystyczne czy pokoje gościnne. W obu przypadkach różne są zasady rejestracji działalności, wymagania stawiane przedsiębiorcom i właścicielom, a także sposób przetwarzania ich danych osobowych. Szczególne znaczenie ma ochrona danych właścicieli obiektów niebędących obiektami hotelarskimi, ponieważ działalność tę często prowadzą osoby fizyczne, a informacje o obiektach trafiają do ewidencji prowadzonych przez samorządy. Warto zatem wyjaśnić, jakie przepisy regulują udostępnianie i ochronę tych danych oraz jakie obowiązki w tym zakresie mają gminy.

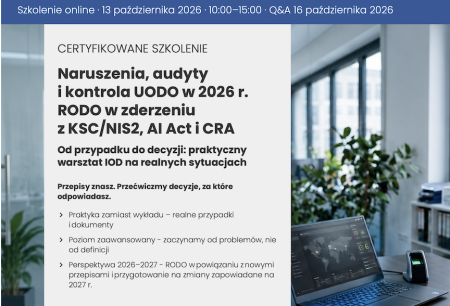
RODO i KSC – zgłaszanie naruszeń i incydentów

Lista kontrolna: Obowiązki zgłoszeniowe z perspektywy RODO i przepisów o Krajowym Systemie Cyberbezpieczeństwa

Jedno zdarzenie związane z bezpieczeństwem może jednocześnie stanowić naruszenie ochrony danych osobowych w rozumieniu RODO oraz incydent podlegający przepisom ustawy o krajowym systemie cyberbezpieczeństwa. Organizacje powinny więc zadbać o właściwą kwalifikację zdarzenia, dotrzymanie terminów zgłoszeniowych oraz spójność dokumentacji przekazywanej do Prezesa UODO i właściwego CSIRT. Artykuł przedstawia praktyczną listę kontrolną oraz przykładowe zapisy, które można wykorzystać przy aktualizacji procedur bezpieczeństwa.

Korzyści 
  1. Zgłaszanie incydentów RODO i KSC powinno opierać się na jednej, spójnej procedurze, która pozwala szybko ustalić, czy zdarzenie stanowi naruszenie ochrony danych osobowych, incydent w rozumieniu uKSC, czy zdarzenie hybrydowe podlegające obu regulacjom.
  2. Procedura reagowania na incydenty powinna uwzględniać współpracę inspektora ochrony danych, działu IT i innych odpowiedzialnych osób, a także terminy zgłoszeniowe: 24 godziny na wczesne ostrzeżenie o incydencie poważnym oraz 72 godziny na zgłoszenia wymagane przez RODO i przepisy o Krajowym Systemie Cyberbezpieczeństwa.
  3. Dokumentacja incydentu przygotowywana dla Prezesa UODO i właściwego CSIRT musi być spójna pod względem opisu zdarzenia, czasu jego wystąpienia, skutków oraz podjętych działań naprawczych, nawet jeżeli zakres informacji wymaganych przez RODO i uKSC jest różny.
Rzeczy znalezione w ZKM a RODO – czy trzeba weryfikować tożsamość?

Czy Zakład Komunikacji Miejskiej musi weryfikować tożsamość osoby odbierającej rzecz znalezioną?

Pytanie:  Przygotowujemy projekt zarządzenia w sprawie postępowania z rzeczami znalezionymi w środkach transportu Zakładu Komunikacji Miejskiej. Jako zakład chcemy ograniczyć przetwarzanie danych osobowych, zatem zapis dotyczący ustalenia tożsamości osoby uprawnionej i pisemna zgoda na udostępnienie danych wydaje się zbyteczna. Być może wystarczy tylko wysłuchać od osoby uprawnionej do odbioru rzeczy informacji o charakteryzujących daną rzecz, porównać ją z zapisami wynikającymi z rejestru i wydać rzecz bez pokwitowania. ZKM nie pełni funkcji Biura rzeczy znalezionych, dlatego też chcemy uniknąć zbierania i przechowywania danych pasażerów. Czy następujący zapis w kontekście danych osobowych jest prawidłowy: W związku z wydaniem rzeczy, pracownik Działu DO jest zobowiązany do: 1) ustalenia tożsamości osoby uprawnionej; 2) porównania opisu rzeczy znalezionej podanego przez osobę uprawnioną z zapisami wynikającymi z zapisów rejestru; 3) odebrania pisemnej zgody na udostępnienie danych osobowych; 4) uzupełnienie zapisów rejestru w części dotyczącej wydanej rzeczy.
Korzyści 
  1. Czy ZKM może wydać rzecz znalezioną wyłącznie na podstawie jej opisu?
  2. Czy pracownik ZKM powinien ustalić tożsamość osoby odbierającej rzecz znalezioną?
  3. Czy podstawą przetwarzania danych osoby odbierającej rzecz znalezioną powinna być zgoda?
  4. Jaka podstawa prawna przetwarzania danych będzie właściwa przy wydaniu rzeczy znalezionej?
  5. Jakie dane można zebrać przy wydaniu rzeczy znalezionej?
  6. Czy pokwitowanie odbioru rzeczy znalezionej powinno zawierać klauzulę informacyjną RODO?

Poznaj kluczowe zagadnienia, z jakimi możesz się zetknąć podczas codziennej pracy IODO.
E-kurs dla początkującego Inspektora Danych Osobowych. Rzetelna wiedza i praktyczne ćwiczenia.

24-h bezpłatny test portalu!
Zyskaj pełen dostęp do bazy porad i aktualności!

SPRAWDŹ »

x