Czy zamawiający, udostępniając konkurencyjnym wykonawcom oferty złożone w postępowaniu o udzielenie zamówienia publicznego, powinien anonimizować dane osobowe znajdujące się w załączonych dokumentach, takich jak świadectwa kwalifikacyjne? Wątpliwości dotyczą w szczególności numeru PESEL, numeru dowodu osobistego, daty urodzenia oraz adresu zamieszkania. Wyjaśniamy, jak pogodzić zasadę jawności postępowania wynikającą z Prawa zamówień publicznych z obowiązkami administratora danych wynikającymi z RODO oraz jakie podstawy prawne powinien uwzględnić urząd przed udostępnieniem dokumentacji.
Nie istnieje jedna oficjalna i uniwersalna lista pytań służących do przeprowadzenia oceny skutków transferu danych (Transfer Impact Assessment – TIA), w tym przy transferze danych osobowych do USA lub Chin. Obowiązek przeprowadzenia TIA wynika przede wszystkim z wyroku TSUE w sprawie Schrems II, a zakres oceny zależy m.in. od państwa docelowego, rodzaju przekazywanych danych osobowych oraz zastosowanego mechanizmu transferu, np. standardowych klauzul umownych (SCC). Metodologię przeprowadzania TIA oraz kluczowe obszary, które należy przeanalizować, wskazują przede wszystkim zalecenia Europejskiej Rady Ochrony Danych (EROD).
Wizerunek jest daną osobową i podlega ochronie prawnej zarówno w ujęciu prawa do ochrony danych osobowych jak również w ujęciu cywilnoprawnym, gdyż uznany jest za dobro osobiste. Wszystkie bezprawne działania związane z przetwarzaniem wizerunku w tym jego publikacją w sieci i bezwiednym udostępnianiem w celach promocyjnych stanowią realne zagrożenia do prywatności oraz bezpieczeństwa zwłąszcza wśród dzieci i uczniów. Dlatego warto prześledzić, jakimi skutecznymi narzędziami dysponuje szkoła, żeby zapewnić uczniom ochronę w zakresie wizerunku.
Inteligentne urządzenia generują dziś ogromne ilości danych. Samochód zapisuje informacje o przebiegu, parametrach pracy i błędach, smartwatch rejestruje dane dotyczące sposobu korzystania z urządzenia, a maszyna przemysłowa zbiera informacje z czujników temperatury, ciśnienia czy drgań. Problem polegał dotąd na tym, że choć dane powstawały podczas korzystania z produktu przez użytkownika, techniczną kontrolę nad nimi bardzo często zachowywał producent. Użytkownik mógł więc kupić kosztowną maszynę albo samochód, ale nadal nie mieć dostępu do danych generowanych przez własne urządzenie.
Do tej pory bezpieczeństwo oprogramowania w Unii Europejskiej regulowały różne, rozproszone przepisy. Nie było jednego wspólnego prawa, które obejmowałoby tak szeroką grupę sprzętu i programów. Cyber Resilience Act (CRA), czyli rozporządzenie (UE) 2024/2847, zmienia to, ustanawiając szeroki, prawnie wiążący obowiązek dbania o cyberbezpieczeństwo produktów. Dotyczy to nie tylko dużych producentów sprzętu, ale może również obejmować niewielkie firmy komercyjnie udostępniające na rynku UE nawet jedną aplikację, jeżeli spełnia ona definicję produktu z elementami cyfrowymi i nie korzysta z jednego z przewidzianych wyłączeń.
Dnia 2 sierpnia 2026 r. wszedł w życie art. 50 unijnego AI Act, czyli przepis regulujący przejrzystość systemów sztucznej inteligencji, w tym systemów generatywnych, chatbotów, narzędzi do rozpoznawania emocji oraz rozwiązań służących do tworzenia deepfake'ów. W sieci krąży już jednak spore uproszczenie, że od tej daty każda grafika z generatora, każdy tekst i każdy film z użyciem AI musi zostać opatrzony widocznym napisem „wygenerowano przez AI”. W rzeczywistości działa to jednak inaczej, a zakres obowiązków zależy od tego, kto korzysta z systemu, jaki rodzaj treści powstaje i w jakim celu.

Dokumentacja RODO w firmie powinna odzwierciedlać rzeczywiste procesy przetwarzania danych osobowych oraz umożliwiać administratorowi wykazanie zgodności z rozporządzeniem 2016/679. Nie istnieje jeden uniwersalny „pakiet dokumentów RODO”, ponieważ ich zakres zależy od skali działalności, celów przetwarzania, kategorii danych, odbiorców oraz poziomu ryzyka. Proces wdrożenia należy rozpocząć od inwentaryzacji procesów przetwarzania danych i oceny ryzyka, a następnie ustanowić zasady cyklicznego przeglądu oraz aktualizacji dokumentacji po każdej istotnej zmianie organizacyjnej, technologicznej lub prawnej.

Ustawa o zarządzaniu danymi tworzy w naszym kraju nowe ramy bezpiecznego udostępniania i ponownego wykorzystywania danych, w tym zupełnie nową kategorię działalności regulowanej, czyli usługi pośrednictwa danych. Nie oznacza to jednak, że dane w administracji publicznej staną się nagle ogólnodostępne ani, tym bardziej, że straci na znaczeniu ochrona wynikająca z RODO, tajemnicy przedsiębiorstwa czy praw własności intelektualnej. Co więc regulują nowe przepisy?
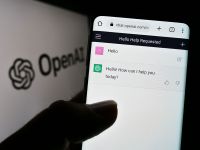
Shadow AI to zjawisko polegające na wykorzystywaniu przez pracowników narzędzi opartych na sztucznej inteligencji do realizacji zadań służbowych bez wiedzy, zgody lub nadzoru kierownictwa firmy. Dotyczy to m.in. publicznie dostępnych chatbotów, generatorów treści, asystentów programistycznych czy narzędzi do analizy dokumentów. Korzystanie z takich rozwiązań może prowadzić do niekontrolowanego ujawnienia informacji poufnych, tajemnic przedsiębiorstwa oraz danych osobowych, a w konsekwencji do naruszenia zasad bezpieczeństwa informacji i przepisów RODO. Aby ograniczyć ryzyko związane z Shadow AI, organizacja powinna uwzględnić je w analizach ryzyka, politykach bezpieczeństwa, procedurach ochrony danych oraz zasadach korzystania z narzędzi AI. Istotne są również szkolenia pracowników, określenie dozwolonych zastosowań sztucznej inteligencji i wdrożenie mechanizmów kontroli, które pozwolą zapobiegać przetwarzaniu danych poza wiedzą i kontrolą administratora.
Jedno zdarzenie związane z bezpieczeństwem może jednocześnie stanowić naruszenie ochrony danych osobowych w rozumieniu RODO oraz incydent podlegający przepisom ustawy o krajowym systemie cyberbezpieczeństwa. Organizacje powinny więc zadbać o właściwą kwalifikację zdarzenia, dotrzymanie terminów zgłoszeniowych oraz spójność dokumentacji przekazywanej do Prezesa UODO i właściwego CSIRT. Artykuł przedstawia praktyczną listę kontrolną oraz przykładowe zapisy, które można wykorzystać przy aktualizacji procedur bezpieczeństwa.
Czy zamawiający, udostępniając konkurencyjnym wykonawcom oferty złożone w postępowaniu o udzielenie zamówienia publicznego, powinien anonimizować dane osobowe znajdujące się w załączonych dokumentach, takich jak świadectwa kwalifikacyjne? Wątpliwości dotyczą w szczególności numeru PESEL, numeru dowodu osobistego, daty urodzenia oraz adresu zamieszkania. Wyjaśniamy, jak pogodzić zasadę jawności postępowania wynikającą z Prawa zamówień publicznych z obowiązkami administratora danych wynikającymi z RODO oraz jakie podstawy prawne powinien uwzględnić urząd przed udostępnieniem dokumentacji.
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl