UODO spotkało się z Fundacją Internet. Czas Działać!, by omówić targetowanie reklamowe advertising ID. Eksperci podkreślają: zabezpieczanie się przed nim to podstawa higieny cyfrowej i ochrony danych osobowych. Dowiedz się, jak resetować identyfikatory urządzeń.
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), przekazana Prezydentowi RP pod koniec stycznia 2026 r., znacząco rozszerza katalog podmiotów objętych obowiązkami. Wdraża dyrektywę NIS 2, wprowadzając sektorowe podejście z podziałem na podmioty kluczowe i ważne – sprawdź, czy Twoja firma musi przeprowadzić samoocenę i dostosować się do nowych wymogów ryzykowych, raportowania incydentów oraz nadzoru.
UODO ostrzega: publiczne przedszkola i szkoły nie mogą żądać numerów PESEL rodziców podczas rekrutacji dzieci. Pozyskiwanie tych danych narusza Prawo oświatowe i RODO. Wyjaśniamy, kiedy PESEL jest legalny i jak unikać błędów w minimalizacji danych.
Naczelny Sąd Administracyjny (NSA) wyrokiem z 24 listopada 2025 r. (sygn. III OSK 2183/22) oddalił skargę kasacyjną właściciela kliniki stomatologicznej, potwierdzając administracyjną karę pieniężną w wysokości 85 588 zł za niewykonanie nakazu Prezesa UODO. Sprawa pokazuje, jak kluczowa jest zasada rozliczalności i posiadanie wiarygodnych dowodów wykonania obowiązków.
Wojewódzki Sąd Administracyjny w Warszawie (sygn. II SA/Wa 890/25) oddalił skargę Komendanta Głównego Policji na decyzję Prezesa UODO, potwierdzając naruszenie RODO i karę 75 tys. zł za bezpodstawne udostępnienie danych zdrowia na konferencji prasowej. Orzeczenie podkreśla brak ochrony wolności prasy dla organów publicznych.
Urząd Ochrony Danych Osobowych opublikował pierwszy w Polsce strategiczny raport pokazujący, jak instytucje publiczne i organizacje prywatne korzystają ze sztucznej inteligencji oraz jak są przygotowane do jej odpowiedzialnego wdrażania. Dokument dostarcza cennych informacji dla IOD i specjalistów ds. ochrony danych, wskazując potrzeby edukacyjne, wyzwania oraz kierunki wsparcia w obszarze AI i RODO.
Prezes UODO apeluje o ponowne podjęcie prac nad przepisami krajowymi wdrażającymi DSA, wskazując na konieczność skuteczniejszej ochrony obywateli przed zagrożeniami związanymi z technologią deepfake. Obecne regulacje unijne i krajowe — mimo że idą w dobrą stronę — nie zapewniają kompleksowej ochrony danych i wizerunku.
28 stycznia 2026 r. obchodzimy 20. Europejski Dzień Ochrony Danych Osobowych, upamiętniający Konwencję 108 z 1981 r. W Polsce Urząd Ochrony Danych Osobowych (UODO) organizuje Kongres Ochrony Danych i Nowych Technologii, skupiając ekspertów ds. AI, RODO i cyberbezpieczeństwa. Wydarzenie podkreśla wyzwania cyfrowej ery dla prywatności obywateli.
Jasne uregulowanie zasad współpracy i podziału kompetencji między krajowymi organami nadzoru w związku z wdrażaniem unijnego Aktu w sprawie danych (Data Act), to realna potrzeba. Brak precyzyjnych przepisów może – jak podkreśla UODO – osłabić skuteczność ochrony danych osobowych w Polsce.
Inspektor ochrony danych powinien wykonywać swoje zadania z należytym uwzględnieniem ryzyka związanego z operacjami przetwarzania danych. Co to oznacza w praktyce i jak przełożyć tę zasadę na codzienną pracę IOD?
Czy spółdzielnia mieszkaniowa musi usunąć dane osobowe byłego członka na jego żądanie? Nie zawsze. Zgodnie z art. 17 RODO prawo do bycia zapomnianym nie jest bezwzględne. Spółdzielnia może odmówić usunięcia danych, jeżeli ich dalsze przechowywanie jest niezbędne do realizacji obowiązków prawnych lub dochodzenia i obrony roszczeń. Sprawdź, jak długo należy przechowywać dokumentację członkowską, finansową i dotyczącą lokali, kiedy możliwa jest anonimizacja danych oraz jak prawidłowo odpowiedzieć na wniosek o ich usunięcie. Wyjaśniamy również zasady prowadzenia rejestru żądań i postępowania z danymi znajdującymi się w kopiach zapasowych.
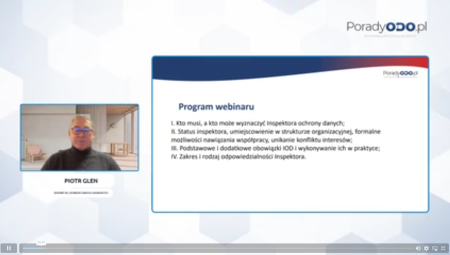
13.11.2025
Otrzymuj raz w tygodniu aktualne informacje o zmianach w prawie oraz komentarze ekspertów




© Portal Poradyodo.pl